مقالات
امنیت سایبری صنعتی (OT Security): چگونه از خط تولید خود در برابر هکرها محافظت کنید؟
جولای
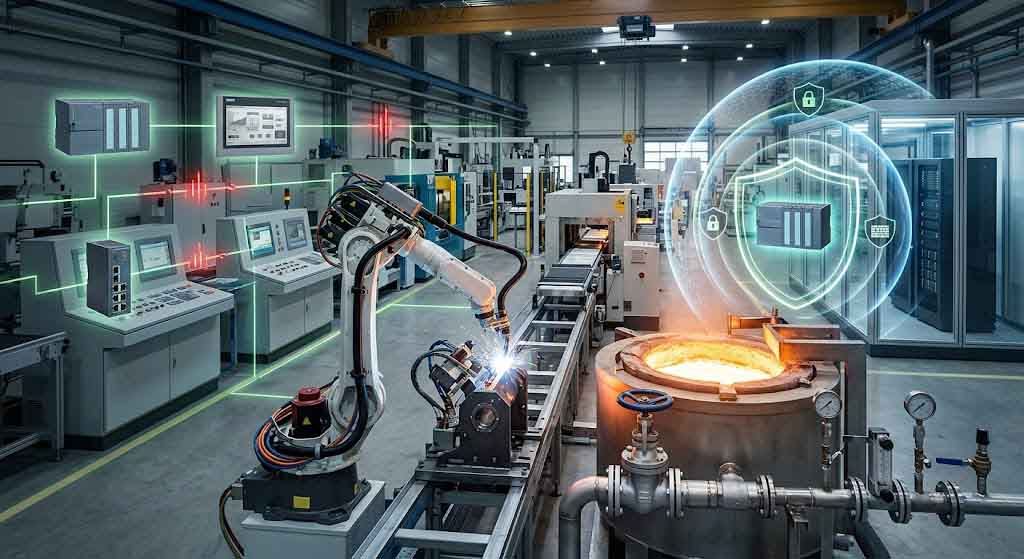
اگر همین امروز یکی از همکاران صنعتگر یا مدیران تولید در کارخانهای بزرگ از من بپرسد که چطور میتواند خط تولید خود را از گزند حملات سایبری در امان نگه دارد، خیلی ساده و صریح به او میگویم: دیگر دوران جزیرهای بودن و امنیت کاذب ناشی از قطع بودن از اینترنت به پایان رسیده است. امروزه هکرها به دنبال سرقت اطلاعات کارت بانکی شما نیستند، آنها به دنبال شیرهای برقی، کورههای ذوب، سیستمهای تصفیه آب و بازوهای رباتیک خط تولید شما میگردند تا کل فرآیند مادی کسبوکار شما را فلج کنند. برای حفاظت از داراییهای فیزیکی خود، باید رویکرد سنتی به امنیت را کنار بگذارید و به سراغ معماریهای نوین امنیت فناوری عملیاتی یا همان OT Security بروید؛ زیرا یک اشتباه کوچک در این حوزه، به جای پاک شدن فایلها، میتواند به انفجار یک مخزن یا توقف چند هفتهای خط تولید منجر شود. برای درک عمیق این چالش و نجات صنایع کشور، ما در رسانه تولید صنعت همواره تلاش میکنیم تا مرز میان مهندسی کنترل و امنیت سایبری را شفاف کنیم. با مطالعه این راهنما، شما نه تنها با امنیت سایبری صنعتی (OT Security): چگونه از خط تولید خود در برابر هکرها محافظت کنید؟ آشنا میشوید، بلکه یاد میگیرید چگونه نقاط آسیبپذیر خطوط تولید خود را شناسایی کرده، پروتکلهای امنیتی مدرن را پیادهسازی کنید و سپری نفوذناپذیر در برابر خرابکاریهای دیجیتال بسازید.
تفاوتهای بنیادین بین امنیت فناوری اطلاعات و امنیت فناوری عملیاتی
برای شروع هرگونه برنامهریزی در زمینه امنیت سایبری صنعتی، ابتدا باید درک کنیم که چرا ابزارهای سنتی امنیت شبکه که در دفاتر اداری استفاده میشوند، در محیط کارخانه کارایی ندارند و حتی میتوانند خطرناک باشند. در دنیای فناوری اطلاعات یا همان IT، اولویت همواره با حفظ محرمانگی دادهها است. اگر یک سرور اداری مشکوک به آلودگی باشد، تیم IT به راحتی آن را ایزوله و خاموش میکند تا بررسیهای بیشتری انجام شود. اما در محیط فناوری عملیاتی یا OT، اولویت اول و آخر، ایمنی جانی پرسنل و استمرار فرآیند تولید است. شما نمیتوانید یک کنترلگر منطقی برنامهپذیر یا همان PLC را که وظیفه کنترل دمای یک کوره ذوب آهن را بر عهده دارد، ناگهان خاموش کنید؛ زیرا این کار ممکن است باعث فاجعهای انسانی یا خسارت مالی چند میلیارد تومانی شود.
تجهیزات صنعتی معمولاً برای کارکرد مداوم در چند دهه طراحی شدهاند و بسیاری از سیستمهای اسکادا یا SCADA که امروز در کارخانهها کار میکنند، با پروتکلهای قدیمی و فاقد رمزنگاری مانند Modbus یا Profibus طراحی شدهاند که دههها پیش، فرضی بر اتصال آنها به شبکه جهانی وجود نداشت. در جدول زیر، تفاوتهای کلیدی این دو حوزه را برای درک بهتر مقایسه کردهایم.
| شاخص مقایسه | امنیت فناوری اطلاعات (IT Security) | امنیت فناوری عملیاتی (OT Security) |
|---|---|---|
| اولویت اصلی | محرمانگی دادهها (Confidentiality) | ایمنی جانی و استمرار فرآیند تولید (Safety & Availability) |
| طول عمر تجهیزات | ۳ تا ۵ سال (سریع بهروزرسانی میشوند) | ۱۵ تا ۳۰ سال (بسیار کند تغییر میکنند) |
| پروتکلهای ارتباطی | پروتکلهای استاندارد و رمزنگاریشده (HTTPS, IPsec) | پروتکلهای صنعتی قدیمی و بدون رمزنگاری (Modbus, DNP3) |
| نحوه اعمال بهروزرسانی | بهصورت خودکار و مداوم | تنها در زمانهای اورهال و با تستهای پیشرفته |
| پیامدهای شکست امنیتی | نشت اطلاعات و خسارت مالی اعتباری | توقف خط تولید، آسیب فیزیکی به تجهیزات و مرگ پرسنل |
مسیر تکاملی تهدیدات سایبری در بستر سیستمهای کنترل صنعتی
در تجربه چندین سالهام در عیبیابی و مانیتورینگ سیستمهای کنترل صنعتی، بارها دیدهام که مدیران کارخانجات گمان میکنند چون شبکه تولید آنها به اینترنت متصل نیست، پس کاملاً امن هستند. این مفهوم قدیمی که به آن شکاف هوا یا Air Gap میگفتند، مدتهاست که کارایی خود را از دست داده است. هکرها دیگر برای ورود به سیستم شما نیازی به دسترسی مستقیم اینترنتی ندارند.
یکی از بزرگترین نقاط عطف تاریخ صنعت، حمله بدافزار استاکسنت در سال ۲۰۱۰ بود. این بدافزار تخصصی، بدون نیاز به اتصال مستقیم اینترنتی و تنها از طریق یک حافظه فلش USB آلوده توسط یک پیمانکار وارد شبکه هدف شد. استاکسنت با تغییر فرکانس کاری سانتریفیوژها، بدون اینکه سیستمهای مانیتورینگ متوجه وضعیت غیرعادی شوند، تجهیزات را به مرز نابودی فیزیکی کشاند. این حادثه به جهان ثابت کرد که تهدیدات OT کاملاً واقعی، ملموس و فیزیکی هستند. امروز با ورود مفاهیمی چون اینترنت اشیای صنعتی یا IIO و متصل شدن سنسورها به سیستمهای ابری برای تحلیل دادهها، این سطح از تهدیدات به شکل نگرانکنندهای گسترش یافته است.
کالبدشکافی یک حمله سایبری به خط تولید کارخانجات
برای اینکه بدانیم چگونه باید دفاع کنیم، ابتدا باید ذهنیت یک مهاجم را درک کنیم. هکرها معمولاً از آسیبپذیریهای موجود در لایههای مختلف شبکه صنعتی استفاده میکنند. شبکه یک کارخانه مدرن معمولاً بر اساس مدل استاندارد پردو (Purdue Model) بخشبندی میشود. لایههای صفر تا دو که شامل سنسورها، درایوها و PLCها هستند، حساسترین بخشها به شمار میروند زیرا مستقیماً با فیزیک تولید در ارتباط هستند.
آسیبپذیریهای رایج در تجهیزات لایه صفر تا دو مدل پردو
در این لایه، هکرها با استفاده از تکنیکهای شنود شبکه یا دستکاری بستههای داده تلاش میکنند به هدف خود برسند. از آنجایی که اکثر پروتکلهای این لایه قدیمی هستند، هیچ نوع احراز هویتی برای فرستنده پیام وجود ندارد. به این معنی که اگر هکری بتواند به کابل شبکه متصل به یک PLC دسترسی پیدا کند، میتواند فرمانی جعلی مبنی بر بستن یک شیر فشار یا افزایش بیش از حد دمای کوره صادر کند و PLC بدون هیچ شکی آن را اجرا خواهد کرد.
علاوه بر این، سیستمهای رابط انسان و ماشین یا همان HMIها که اپراتورها از طریق آنها خط تولید را کنترل میکنند، معمولاً روی نسخههای قدیمی و منسوخشده سیستمعامل ویندوز اجرا میشوند. عدم بهروزرسانی این سیستمعاملها به دلیل ترس از ناسازگاری با نرمافزارهای صنعتی، بهشت بزرگی را برای نفوذگران ایجاد میکند.
راهنمای گام به گام برای مقاومسازی شبکههای صنعتی در برابر هکرها
ایمنسازی یک خط تولید فعال نیاز به یک رویکرد محتاطانه و مهندسیشده دارد. شما نمیتوانید همان راهکارهایی را که در یک بانک پیاده میکنید، در یک کارخانه سیمان یا پتروشیمی اجرا کنید. در ادامه، یک استراتژی عملی و گامبهگام را که حاصل سالها تجربه عملی در پروژههای مختلف است، برای شما تدوین کردهام.
- نقشهبرداری و شناسایی دقیق داراییهای صنعتی: شما نمیتوانید از چیزی محافظت کنید که از وجود آن بیخبر هستید. اولین قدم، تهیه لیست کاملی از تمام PLCها، HMIها، سنسورهای هوشمند، سوئیچها و سیستمهای کامپیوتری موجود در کارخانه به همراه نسخه فریمور و نرمافزار آنها است.
- پیادهسازی زونبندی شبکه بر اساس استانداردها: شبکه اداری کارخانه (IT) را باید کاملاً از شبکه خط تولید (OT) جدا کنید. ارتباط بین این دو بخش باید تنها از طریق یک منطقه بیطرف یا DMZ صورت گیرد که در آن دیوارهای آتشین صنعتی با قوانین سختگیرانه ترافیک دادهها را فیلتر میکنند.
- کنترل سفت و سخت دسترسیهای از راه دور: برای نگهداری و رفع عیب تجهیزات، پیمانکاران معمولاً نیاز به دسترسی از راه دور دارند. استفاده از اتصالات ساده VPN بدون احراز هویت چندعاملی (MFA) یک خودکشی امنیتی است. هرگونه دسترسی از راه دور باید زماندار، مانیتورشده و همراه با تایید هویت چندمرحلهای باشد.
- سختسازی فیزیکی و دیجیتالی تجهیزات پایانی: پورتهای USB بدون استفاده روی سیستمهای HMI و کیسهای صنعتی را به طور فیزیکی مسدود کنید. رمزهای عبور پیشفرض کارخانهای روی تمامی PLCها و سوئیچها را بلافاصله تغییر دهید؛ چرا که هکرها بانک اطلاعاتی کاملی از پسوردهای پیشفرض تمامی برندهای معروف بازار را در اختیار دارند.
- پایش مداوم ترافیک شبکه به صورت غیرفعال: برای شناسایی تهدیدات در شبکه OT، هرگز نباید از اسکنرهای فعال شبکه (مانند ابزارهایی که در شبکههای IT استفاده میشوند) استفاده کنید، زیرا این اسکنرها با فرستادن حجم زیادی از بستههای داده میتوانند باعث هنگ کردن و توقف PLCهای قدیمی شوند. به جای آن، از ابزارهای مانیتورینگ غیرفعال یا Passive Monitoring استفاده کنید که فقط ترافیک عبوری را شنود کرده و هرگونه رفتار غیرعادی را گزارش میدهند.
یکی از چالشهای رایج که مشتریان ما در صنایع با آن روبرو هستند، مقاومت تکنسینها در برابر تغییرات امنیتی است. آنها معتقدند امنیت کار آنها را کند میکند؛ اما حقیقت این است که هزینه یک ساعت توقف خط تولید به دلیل حمله سایبری، صدها برابر بیشتر از زمان کوتاهی است که صرف وارد کردن یک رمز عبور دو مرحلهای میشود.
استانداردهای بینالمللی مرجع برای پیادهسازی امنیت سایبری صنعتی
برای اینکه مسیر ایمنسازی خط تولید خود را به صورت اصولی پیش ببرید، نیازی به اختراع دوباره چرخ ندارید. در سطح جهان، استانداردهای بسیار دقیقی تدوین شدهاند که نقشه راه واضحی را در اختیار شما قرار میدهند. شاخصترین این استانداردها، مجموعه IEC 62443 است. این استاندارد به طور ویژه برای امنیت سیستمهای اتوماسیون و کنترل صنعتی (IACS) طراحی شده و به بررسی جنبههای مختلف امنیت از سطح قطعات تا کل سیستم و فرآیندها میپردازد.
همچنین راهنمای NIST SP 800-82 یک منبع بینظیر برای درک نحوه ایمنسازی سیستمهای کنترل نظارتی و گردآوری داده (SCADA)، سیستمهای کنترل توزیعشده (DCS) و سایر تجهیزات کنترل صنعتی به شمار میرود. با به کارگیری این استانداردها، شما عملاً چارچوب دفاعی خود را بر اساس تجربیات جهانی بنا میکنید و از تصمیمگیریهای سلیقهای و ناکارآمد دور میشوید.
نقش فرهنگسازی و آموزش نیروی انسانی در پیشگیری از فجایع صنعتی
مجهزترین شبکههای دنیا نیز در برابر خطای انسانی آسیبپذیر هستند. هکرها به خوبی میدانند که فریب دادن یک اپراتور خسته یا کنجکاو بسیار آسانتر از شکستن یک فایروال صنعتی پیشرفته است. یکی از شگردهای متداول مهاجمان، رها کردن یک فلش مموری آلوده با برچسب لیست حقوق و دستمزد یا لیست قطعات یدکی در محوطه پارکینگ کارخانه است. کافی است یکی از پرسنل از روی کنجکاوی این فلش را به یکی از کامپیوترهای متصل به شبکه خط تولید وصل کند تا فاجعه آغاز شود.
آموزشهای دورهای و مستمر برای مهندسان کنترل، تکنسینهای خط و حتی مدیران ارشد درباره مفاهیم پایه امنیت فیزیکی و دیجیتال، قویترین خط دفاعی شماست. پرسنل باید بدانند که هیچ دستگاه شخصی را نباید به پورتهای یواسبی تجهیزات متصل کنند و هرگونه رفتار مشکوک در رفتار مانیتورها یا تاخیر در پاسخدهی سیستمها را فوراً به تیم امنیت گزارش دهند.
جمعبندی و گامهای بعدی شما برای ایمنسازی آینده تولید
امنیت سایبری صنعتی یک پروژه با نقطه پایان مشخص نیست، بلکه یک فرهنگ، یک فرآیند مستمر و یک سبک زندگی سازمانی است. در این مقاله آموختیم که حفاظت از خط تولید نیازمند درک عمیق تفاوتهای میان IT و OT، شناخت دقیق مدل پردو، زونبندی صحیح شبکهها و اعمال پروتکلهای سختگیرانه برای دسترسیهای از راه دور است. برای شروع تغییر، همین فردا صبح به بخش تولید کارخانه خود بروید و به عنوان اولین گام عملی، بررسی کنید که چه تعداد از سیستمهای مانیتورینگ شما دارای پورتهای USB بدون حفاظ فیزیکی هستند و چند سیستم اتوماسیون هنوز با رمزهای عبور پیشفرض کارخانه کار میکنند. پیشگیری از یک فاجعه صنعتی همواره از همین جزئیات کوچک آغاز میشود.
سوالات متداول درباره امنیت سایبری صنعتی (OT Security): چگونه از خط تولید خود در برابر هکرها محافظت کنید؟
چرا آنتیویروسهای معمولی ویندوز برای سیستمهای HMI در خط تولید مناسب نیستند؟
آنتیویروسهای معمولی برای کارکرد خود نیاز به بهروزرسانی مداوم فایلهای امضا دارند که این کار نیازمند اتصال مداوم به اینترنت است که در لایههای امن خط تولید ممنوع است. همچنین فرآیند اسکن این آنتیویروسها حجم زیادی از منابع پردازنده را مصرف میکند که میتواند باعث تاخیر در پردازشهای بحرانی صنعتی و در نتیجه توقف خط تولید شود. در محیطهای صنعتی باید از راهکارهای کنترل برنامهها (Application Whitelisting) استفاده کرد.
سیستم شکاف هوا یا Air Gap چیست و چرا دیگر برای امنیت کارخانه کافی نیست؟
شکاف هوا به معنای ایزولهسازی کامل فیزیکی شبکه صنعتی از هرگونه شبکه خارجی و اینترنت است. امروزه به دلیل نیاز مبرم به انتقال دادههای تولید به لایههای مدیریتی، مانیتورینگ از راه دور توسط سازندگان تجهیزات و استفاده ناگزیر از فلشمموریها و لپتاپهای عیبیابی پیمانکاران، این ایزولهسازی کامل عملاً از بین رفته و دیگر به تنهایی امنیت سیستم را تضمین نمیکند.
در صورت وقوع یک حمله سایبری به خط تولید، اولین اقدام چه باید باشد؟
اولین اقدام، فعال کردن سناریوی واکنش به حادثه (Incident Response) مصوب است. این کار شامل ایزوله کردن بخشهای آسیبدیده شبکه بدون خاموش کردن ناگهانی فرآیندهای بحرانی فیزیکی (مگر در موارد خطر جانی) است. همچنین باید ارتباطات شبکه مابین لایههای IT و OT فوراً قطع شود تا از گسترش آلودگی جلوگیری شده و سپس تیم متخصص برای بازیابی سیستمها از روی نسخههای پشتیبان امن وارد عمل شود.
استاندارد IEC 62443 چه کمکی به مدیران کارخانهها میکند؟
این استاندارد یک چارچوب جامع و بینالمللی ارائه میدهد که وظایف و الزامات امنیتی را برای تمامی ارکان شامل سازندگان تجهیزات، یکپارچهسازان سیستم (System Integrators) و در نهایت مالکان کارخانجات مشخص میکند. با تکیه بر این استاندارد میتوان یک دفاع لایهبهلایه و متناسب با سطح ریسک هر بخش از کارخانه طراحی کرد.
